APAC No.1 파트너
AI DevSecOps 통합 플랫폼: SDLC 전 과정을 하나로


APAC 최다 GitLab 도입 실적을 기반으로 라이선스·커스터마이징·운영까지 A to Z를 수행합니다.
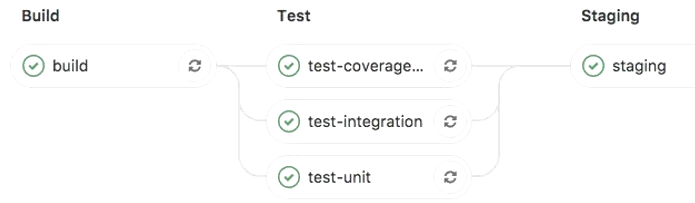
PoC(사전 검증)와 운영, 구축과 정착, 기술과 성과: 이 사이를 DevSecOps(개발·보안·운영 통합) · Automation(워크플로 자동화) · DevOps AI Agents가 잇습니다
DevOps 전 주기에 특화된 AI Agent가 반복을 실행합니다
국내 최초 · 공식 한국어 기술 문서를 도입 검토부터 실사용까지 제공합니다
APAC No.1 파트너
AI DevSecOps 통합 플랫폼: SDLC 전 과정을 하나로
국내 최초 Expert 파트너
AI 워크플로 자동화: 400+ 서비스 연동, 자체 관리형
공식 System Integrator
기업 메시징·AI 협업: 엔터프라이즈 보안 메시징 플랫폼
공식 파트너
인프라 접근 제어: 제로 트러스트 기반 인증 게이트웨이
인포그랩은 서비스를 판매하는 데 그치지 않고, 직접 도구를 만들어 기술력을 증명합니다.
"이 PR 리뷰하고, 문제 있으면 고쳐 줘." 코딩 에이전트에게 PR(Pull Request) 리뷰와 수정을 맡길 때 요청은 이 한 줄이면 되지만, 에이전트가 할 일은 여러 단계로 나뉩니다. 이를테면 PR의 코드 변경을 정확성, 보안, 성능 측면에서 각각 검토하고요. 이때 찾은 문제가 진짜 문제인지 다시 확인합니다. 실제로 문제가 확인되면 이를 고치고요. 수정한 코드가 테스트를 통과할 때까지 수정과 테스트를 반복하죠. 이 네 단계의 작업을 에이전트 하나에만 전부 맡기면 어떤 일이 벌어질까요? 첫째, 절차를 프롬프트나 스킬 같은
 Jhin
정부가 ISMS-P(정보보호 및 개인정보보호 관리체계 인증) 인증제도 개편을 추진하고 있습니다. 인증을 받은 기업에서도 침해사고가 잇따르기 때문인데요. 이번 개편은 주요 개인정보처리자에게 인증을 의무화하고, 서면 증적 위주였던 심사를 실제 운영 상태를 확인하는 현장 실증 중심으로 바꾸며, 인증을 받은 뒤의 사후관리도 강화하는 방향입니다. 개편안대로라면 실제 운영을 보여 주지 못할 때 부담도 커집니다. 예비심사에서 취약점·패치 관리 같은 핵심 항목을 충족하지 못한 기업은 본심사로 넘어가지 못하고, 사후심사에서 보완하지 않으면 인증
 Grace
AI로 취약점을 찾는 속도는 빨라졌지만, 패치가 우리 조직의 리포지터리에 반영되는 속도까지 함께 빨라지지는 않습니다. 취약점을 찾은 뒤 패치를 만들고 취약점 정보를 공개하기까지 시간이 걸리고, 패치가 나온 뒤에도 우리 리포지터리에 반영하기까지 또 시간이 걸리기 때문입니다. 나온 패치를 반영하는 일은 해를 넘겨 늦어지기도 합니다. 일례로 npm 패키지 semver의 취약점 CVE-2022-25883은 2023년에 패치가 나왔는데요. 애플리케이션 보안 기업 Black Duck의 2026년 오픈 소스 보안·위험 분석(OSSRA) 보고
Grace기술이 조직 안에서 실제 성과로 작동하도록 만드는 실행형 파트너
AI DevOps 전문가와 함께 귀사의 워크플로를 분석하고, 개선 방법을 확인하세요.
InfoGrab Infoletter