

파편화된 보안 도구·시크릿 분산·수동 감사: 보안·거버넌스·관제를 하나의 체계로 자동화합니다
각 카드는 문제 · 해결 방식 · 상세 섹션으로 연결됩니다
코드부터 컨테이너·런타임까지: 파이프라인 표준 단계로 자동 실행되는 보안 스캔
소스 코드 정적 분석으로 SQL Injection·XSS·인증 취약점 등 코드 내 보안 결함 탐지
실행 중인 애플리케이션 대상 공격 시뮬레이션 · OWASP Top 10 자동 점검
오픈소스 라이브러리 취약점 자동 스캔 · CVE 매칭 · 보안 업데이트 자동 PR 생성
Docker 이미지 빌드 시 OS·패키지 취약점 자동 스캔 · 취약 이미지 배포 차단
API 키·비밀번호·인증서가 코드에 포함되면 커밋·MR 단계에서 즉시 차단
GitLab Duo가 스캔 결과를 분석하여 위험도 설명·수정 방법 자동 제안 · 거짓양성 필터링
Teleport 기반 접근 제어부터 세션 녹화·컴플라이언스 자동 준수까지: 보안 정책을 체계적으로 실행합니다
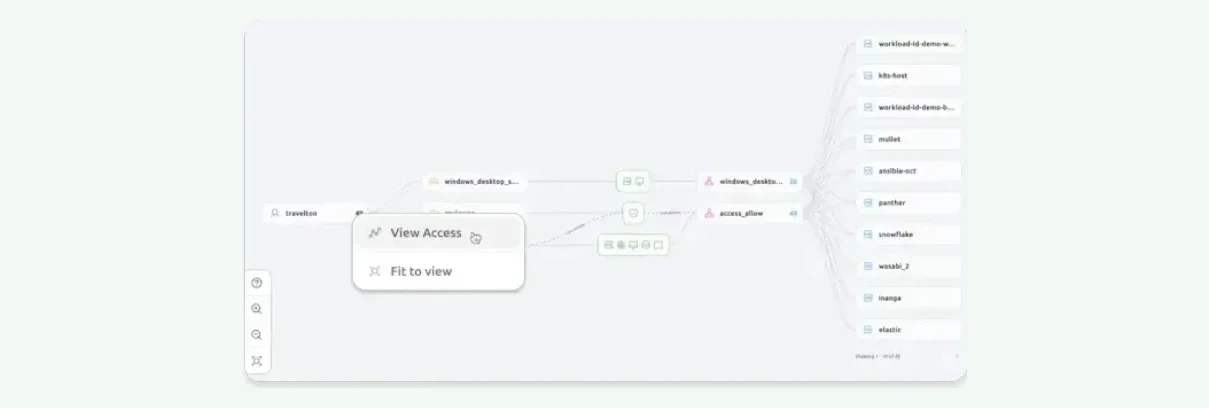
Teleport 제로트러스트 기반으로 시크릿 관리를 제거하고 서버·DB·K8s·클라우드에 통합 접근을 구성합니다.
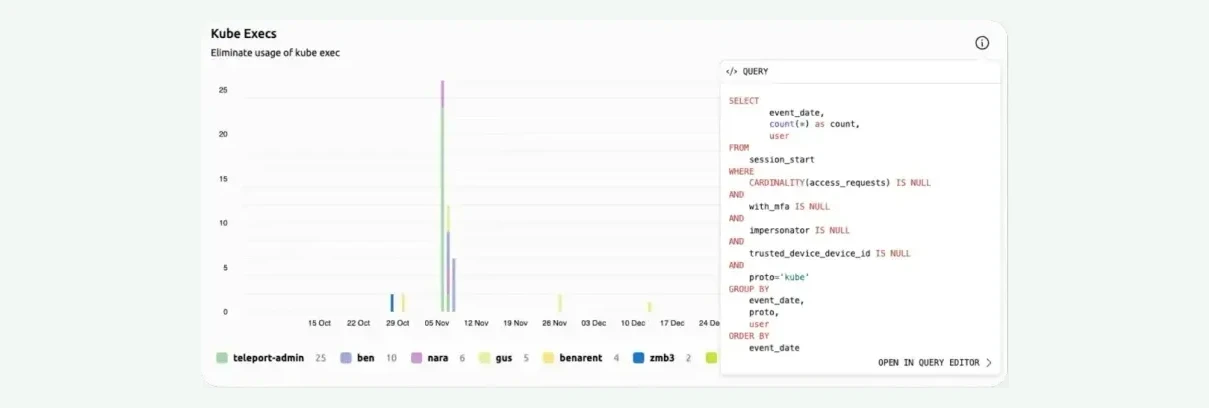
전체 접근 현황을 감사 로그와 세션 녹화로 투명하게 기록하고, 이상 접근 감지 시 권한을 즉시 회수합니다.
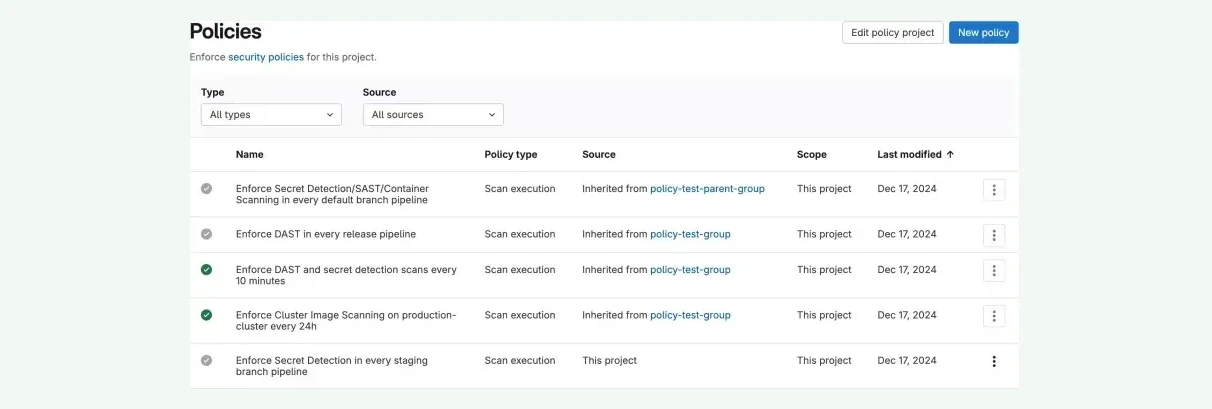
정책 준수 여부를 자동 점검하고 위반 항목 에스컬레이션·감사 리포트·증빙을 자동으로 생성합니다.
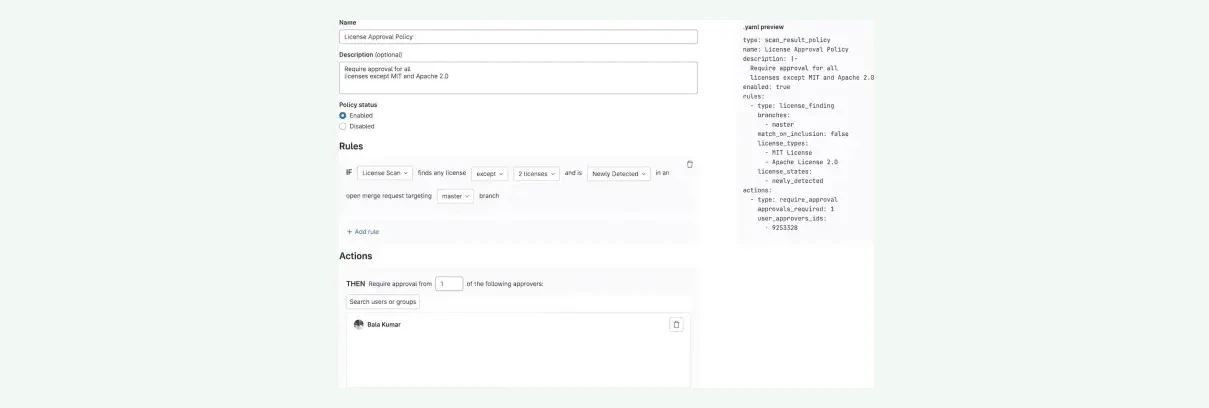
오픈소스 라이선스 점검, Custom Role, 승인 워크플로로 파이프라인 보안 정책을 세밀하게 통제합니다.
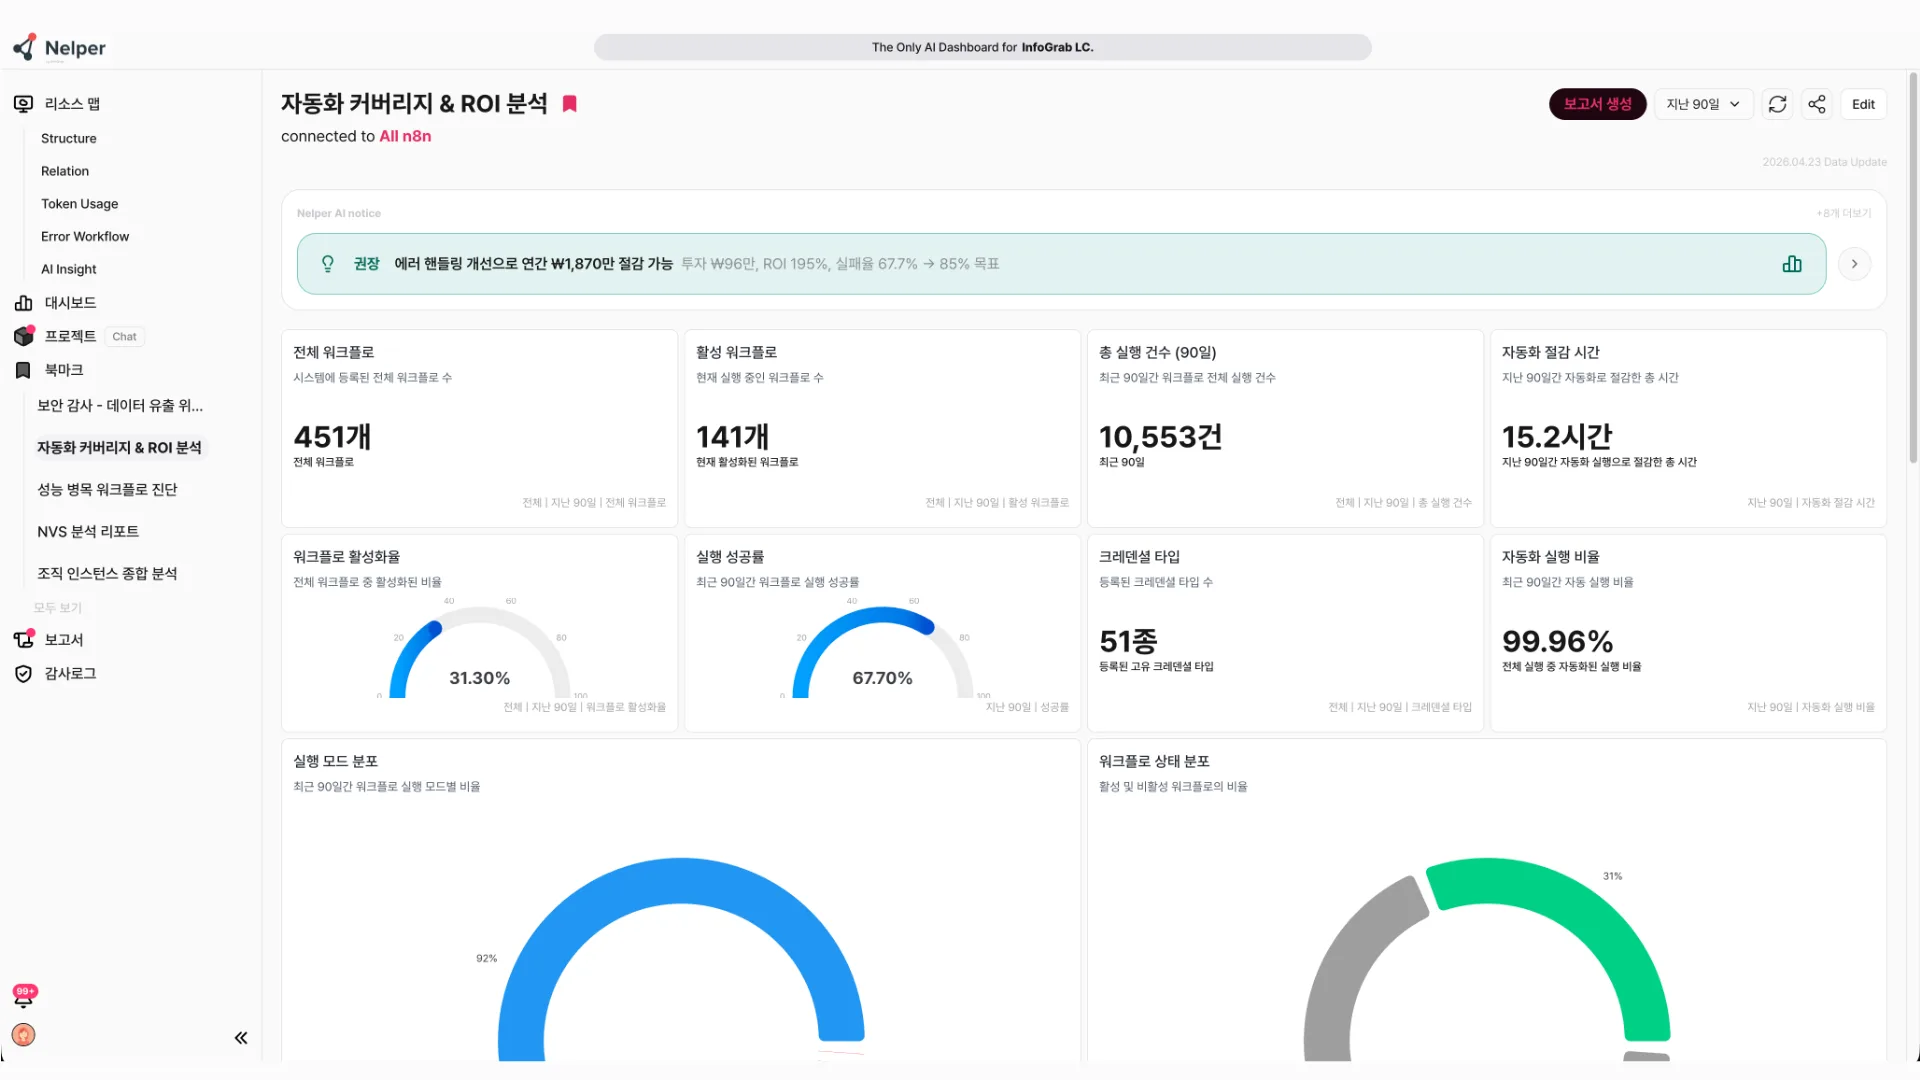
Grafana · Prometheus · Loki · OpenTelemetry · Sentry · n8n: 오픈소스 기반 통합 관제를 구축합니다. 탭을 선택해 상황별 화면을 살펴보세요
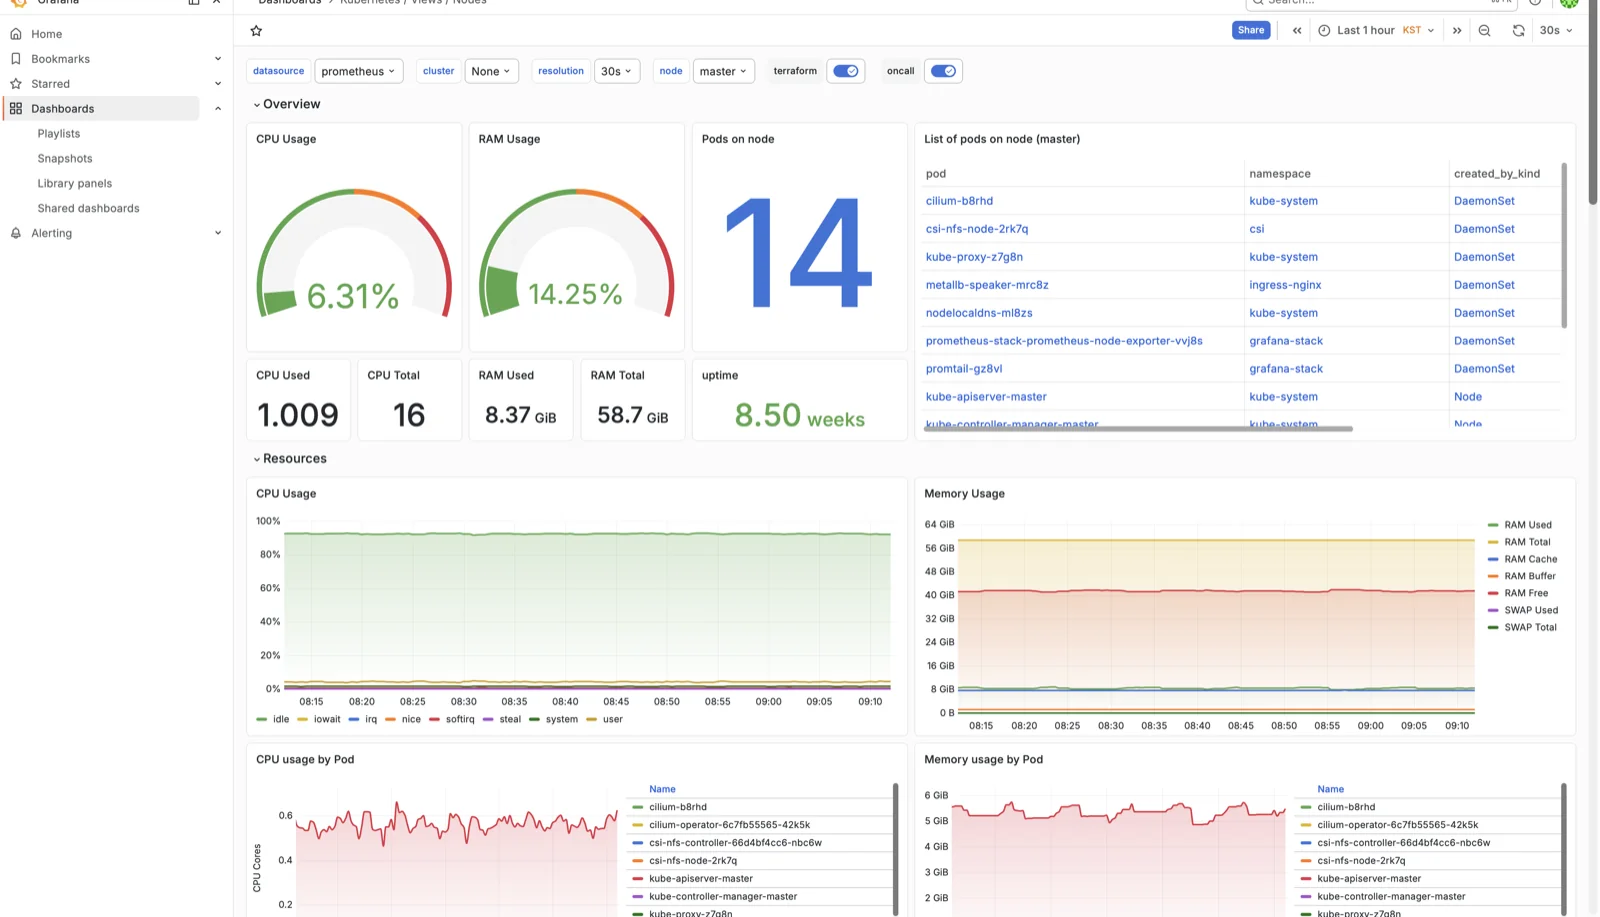
n8n 워크플로 실행 상태를 실시간 감지하고, 실패 시 AI가 원인을 분석해 즉시 알림을 보냅니다

실행 실패 감지를 넘어, AI가 워크플로 구조를 분석해 에러와 개선점을 자동으로 찾아냅니다. 오류를 직접 수정하는 것이 아니라 워크플로 오너가 인지하고 협업해서 고치는 구조로, 조직 전체의 레버리지를 높입니다.
실제 도입·운영하고 있는 고객사의 사례입니다
 금융
 금융
관련 기술 블로그·릴리즈 소식을 모았습니다
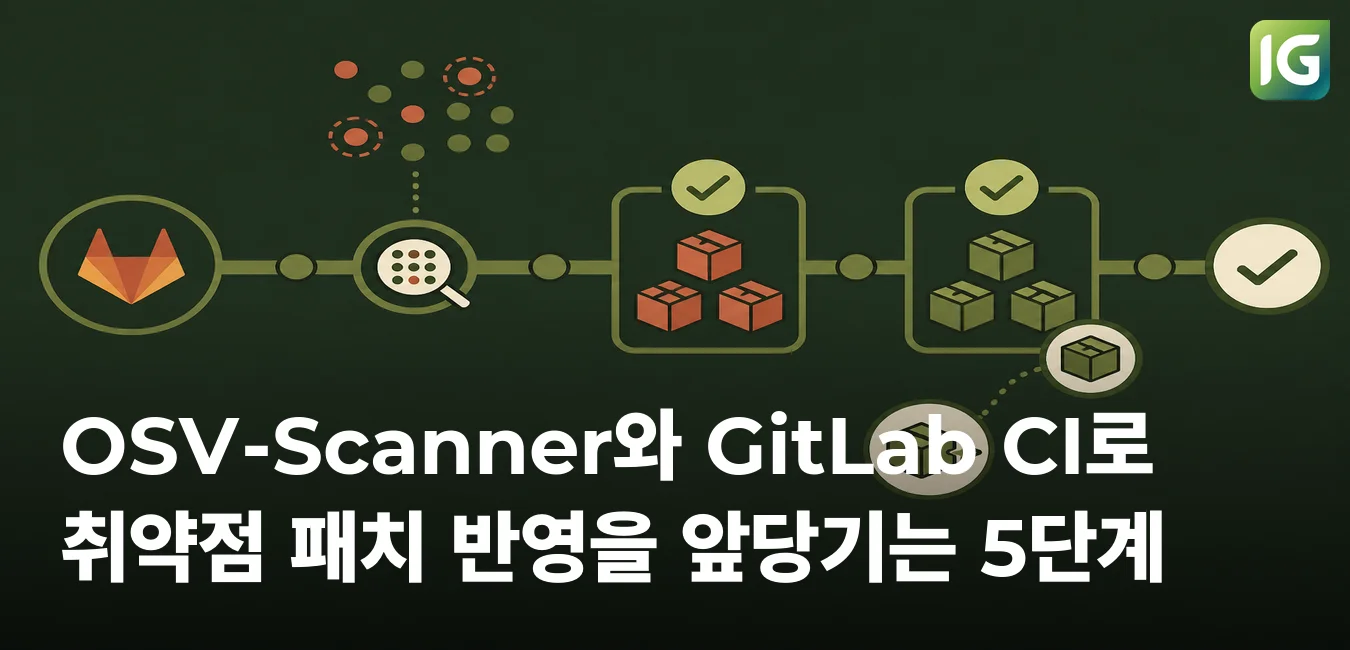
오픈 소스 취약점의 패치가 리포지터리에 늦게 반영되는 이유와 OSV-Scanner와 GitLab CI로 반영 지연을 줄이는 패치 사이클을 다룹니다. 실습에서는 자동 수정 MR로 취약점 8건을 3건으로 줄였습니다.
Access as Code(AaC)의 개념과 4가지 조건을 알아보고, Teleport로 SSH·Kubernetes·DB·애플리케이션 접근 권한을 코드와 Git 기반 흐름으로 관리하는 방법을 살펴봅니다.
경찰청이 GitHub 개인 액세스 토큰 유출 권고문을 배포했습니다. GitLab Self-Managed에서 토큰을 세고, 보고, 회전하고, 강제하는 4단계 실행 방법과 Free·Premium·Ultimate 티어별로 가능한 조치를 정리했습니다.