

코드부터 운영까지 보안이 내장된 전달 체계
GitLab을 중심으로 협업, 형상관리, CI/CD, 보안, 거버넌스, 배포 체계를 조직에 맞게 설계·구축·운영까지 A to Z를 수행합니다.
DevSecOps가 필요한 현장의 3가지 상황
같은 고민이 반복되는 조직이 많습니다: 도구·프로세스·거버넌스를 하나의 체계로 정리합니다
| 보안 도구 파편화 | 지금 현장SAST·DAST·SBOM·IAM·ITSM이 분리 운영되어 감사 시즌마다 리포트 취합에 엔지니어가 묶이고, 정책 준수 증빙이 일관되지 못합니다. | 인포그랩 처방파이프라인에 보안을 내장하고 감사 로그를 자동 수집해, 증빙이 릴리즈와 같은 흐름에서 쌓입니다. |
|---|---|---|
| 릴리즈 후 발견 | 지금 현장운영 단계에서 취약점이 발견되면 재배포·사고 대응 비용이 커지고, 릴리즈 속도와 보안이 서로 대립 관계가 됩니다. | 인포그랩 처방MR 단계에서 취약점을 탐지하는 Shift Left 구조로, 속도를 늦추지 않고 결함을 앞단에서 걷어냅니다. |
| 폐쇄망 표준 부재 | 지금 현장에어갭·VDI 환경에서는 참고할 만한 DevSecOps 표준이 부족해, 외부 가이드를 내부 환경에 맞춰 다시 설계해야 합니다. | 인포그랩 처방에어갭 GitLab 구축과 폐쇄망 보안 파이프라인 레퍼런스를 그대로 적용합니다. |
제공 서비스
5가지 핵심 서비스로 DevSecOps를 조직에 내재화합니다
- 01
DevSecOps 내재화
보안을 파이프라인 안으로 넣어, 릴리즈 속도를 늦추지 않고 결함을 앞단에서 걷어냅니다.
- SAST·DAST 스캔 파이프라인 내장
- Secret Detection·SBOM 자동 수집
- 폐쇄망 환경 동일 체계 적용
- 02
CI/CD 파이프라인
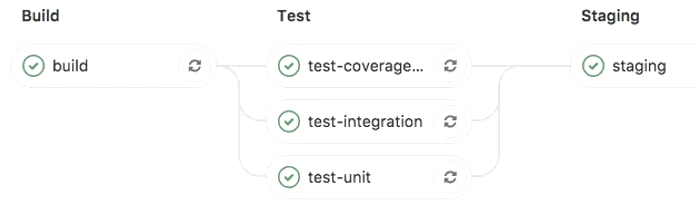
GitLab 중심으로 빌드·테스트·배포를 설계하고, 규모에 맞는 아키텍처로 운영합니다.
- CI/CD 설계·구축·최적화
- HA/DR 아키텍처 · 멀티 테넌시
- 배포 자동화
- 03
거버넌스 설계
누가 무엇을 바꿨는지 증빙이 남도록 권한·변경관리·컴플라이언스를 설계합니다.
- RBAC 권한 체계 설계
- 감사 로그 · ITSM 변경관리 연계
- 금융권 ISMS 대응 자동화
- 04
마이그레이션
기존 형상관리·CI 자산을 GitLab으로 옮기면서 파이프라인을 다시 설계합니다.
- SVN·Bitbucket·Jenkins → GitLab 이관
- CI/CD 재설계
- 무중단 전환 전략
- 05
운영·유지관리
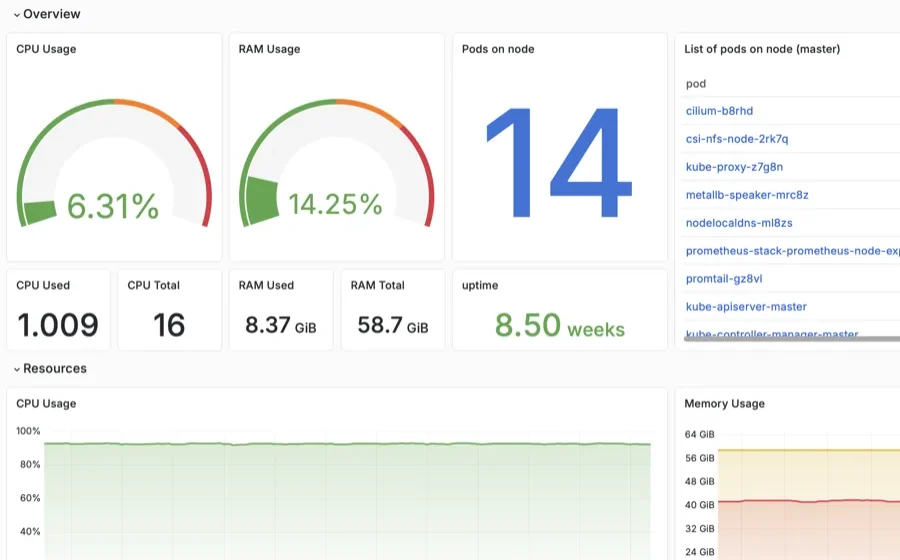
구축 이후가 본론입니다. 모니터링부터 인시던트 대응·업그레이드까지 함께 운영합니다.
- AI 모니터링 · 인시던트 대응
- 버전 업그레이드 · 기술 지원
- 24/7 안정 운영 체계
리뷰에서 게이트로, 게이트에서 측정으로
무엇이 배포를 막아야 하는지, 그래서 얼마나 나아졌는지 — 인포그랩이 만들어 먼저 운영한 도구입니다

Faceta
리뷰 의견은 남지만 조치는 남지 않습니다. Faceta는 8개 관점이 MR을 읽고, 사람이 결정하고, 커밋이 증명하는 순환을 배포 게이트로 만듭니다. LLM은 고객 인프라 안에서 실행되어 데이터가 밖으로 나가지 않습니다.
- ✓탐지: 8개 관점 분석 · 시크릿·CVE는 Tier0 게이트가 즉시 차단
- ✓재검토: 커밋마다 소멸·잔존·신규 자동 판정
- ✓감사: 미조치로 나간 결함은 잔여 리스크로 기록·추적(ISMS-P·전자금융감독규정 대응)

Mantis for GitLab
커밋·MR·파이프라인은 쌓이는데 경영진 질문에는 답하기 어렵습니다. Mantis는 같은 지표를 CEO에게는 비용으로, CTO에게는 병목으로 동시에 보여줍니다.
- ✓DORA 4대 지표: 배포 빈도·리드타임·변경 실패율·복구 시간 자동 측정
- ✓GVS(GitLab Value Score): 7축 진단으로 활용도를 단일 점수화
- ✓비용 엔진: 파이프라인 실패·리뷰 지연을 재무 수치로 환산
서비스를 통해 얻을 수 있는 것
4가지 핵심 효과로 DevSecOps 도입 결과를 측정합니다
보안이 내장된 단일 파이프라인
코드 커밋부터 배포까지 SAST·DAST·Secret·SBOM이 자동 실행됩니다.
GitLab 통합: 도구 난립 해소
협업·형상·CI/CD·보안을 하나의 플랫폼에서 일관되게 운영합니다.
폐쇄망에서도 동일한 DevSecOps
에어갭·VDI 환경에서 외부와 동일한 보안 체계로 운영됩니다.
감사·컴플라이언스 자동 충족
금융권 ISMS 대응: 감사 로그·증빙이 파이프라인에서 자동 수집됩니다.
DevSecOps 수행 사례
실제 도입·운영하고 있는 고객사의 사례입니다
 금융
 금융
유용한 정보 살펴보기
관련 기술 블로그·릴리즈·행사 정보를 모았습니다
GitLab CI에 AI 에이전트를 연결할 때 점검할 5가지
코딩 에이전트를 GitLab CI에 연결했다면 CLAUDE.md와 AGENTS.md는 더 이상 문서가 아닙니다. MR 하나로 지시가 바뀌는 이 파일을 CODEOWNERS, 보호 브랜치, CI Job, Protected 변수로 통제하는 다섯 가지 점검 방법을 실습으로 정리했습니다.
GitLab Duo Agent Platform으로 개발 업무 80%를 AI에 맡기기
GitLab Duo Agent Platform은 여러 AI 에이전트가 협업해 이슈 기획, 코드 리뷰, 보안 분석, CI/CD 점검 등과 같은 엔지니어 업무를 자율적으로 처리하는 플랫폼입니다. 이 글은 GitLab Duo Agent Platform의 특징과 핵심 구성 요소, 파운데이셔널 플로 활용, 에이전트 커스터마이징, 컨텍스트 확장, 세션 모니터링 방법을 다뤘습니다.
에어갭 환경을 위한 SBOM 생성 자동화 가이드
Syft와 n8n으로 SBOM 생성을 자동화하면 작업 시간을 수 분 내로 단축하고, 인적 오류를 최소화하며, 컴플라이언스 요건을 신속하게 충족할 수 있습니다. 이 글은 에어갭 환경을 위한 SBOM 생성 자동화의 필요성과 구현 방법, 확장 아이디어를 다뤘습니다.
DevSecOps 내재화를 시작하세요
인포그랩 전문 엔지니어가 현재 환경을 진단하고 최적의 DevSecOps 체계를 설계합니다.