

거버넌스 자동화
퇴사자 권한 회수 지연·권한 추적 공백·수작업 컴플라이언스 점검: 권한·감사·정책을 n8n으로 자동화하고 금융·대기업 레퍼런스로 안전하게 설계합니다
보안 거버넌스 현장에서 자주 겪는 3가지 상황
같은 고민을 안고 있는 IT·보안·감사팀이 많습니다: 자동화로 구조적으로 풀어갑니다
퇴사자 권한 회수가 수작업이라보안 리스크가 쌓입니다
HR 퇴사 확정 이후 계정 비활성화가 담당자 수작업에 의존해 회수 지연·누락이 반복되고, 접근 이력 추적도 분산되어 감사 시즌마다 부담이 몰립니다.
권한 변경·승인이 추적되지 않아감사 대응이 어렵습니다
권한 상승·역할 변경이 여러 시스템에 흩어져 기록되고, 누가 언제 어떤 권한을 승인했는지 일관된 이력이 없어 금융감독원·ISMS-P 감사 대응이 지연됩니다.
컴플라이언스 점검이 정기 수작업이라위반이 뒤늦게 드러납니다
보안 정책 위반이 분기·연간 감사에서야 드러나고, 그 사이 운영되는 잘못된 접근·형상 변경이 리스크로 누적되어 사후 대응 비용이 커집니다.
워크플로의 문제도 스스로 찾아냅니다: Nelper
거버넌스를 자동화한 이후, 그 자동화 자체가 올바르게 동작하는지 Nelper가 상시 감사합니다

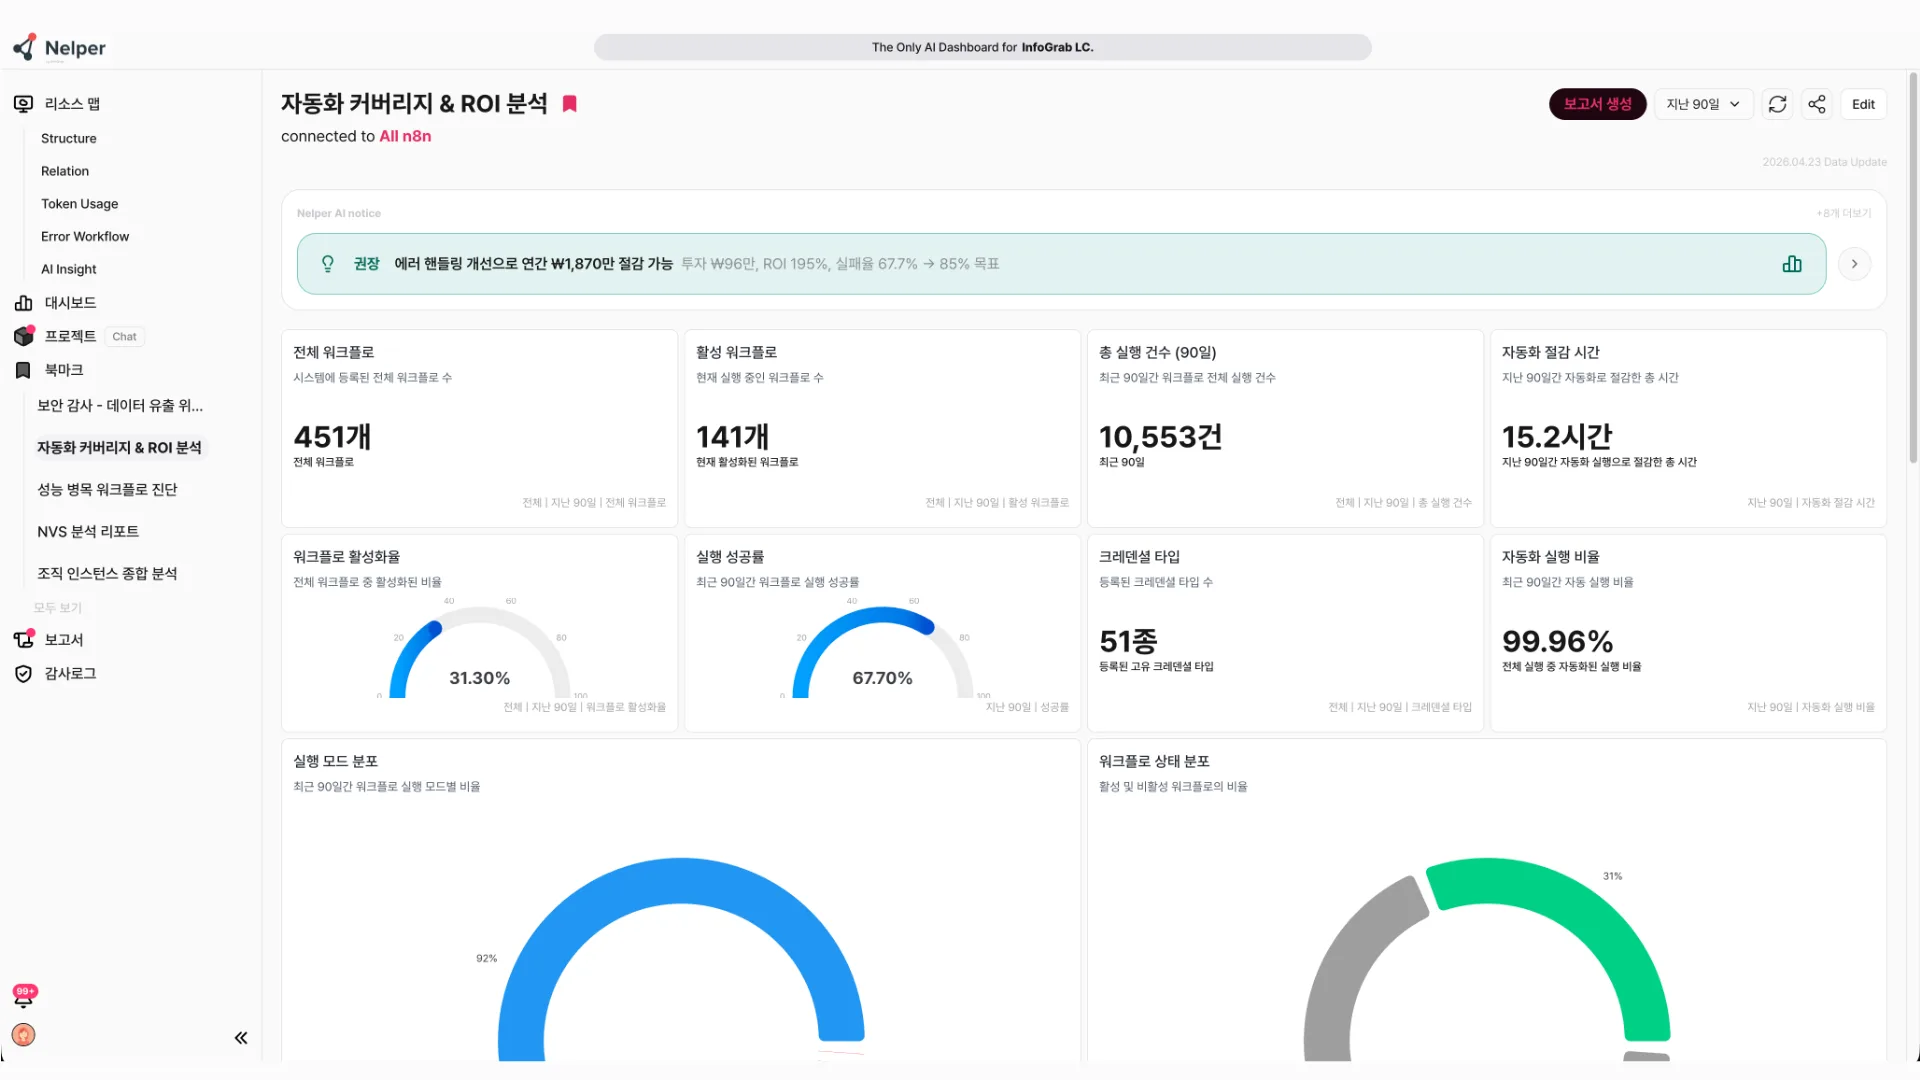
워크플로 구조를 AI가 분석하고, 거버넌스 품질을 높입니다
AI Workflow Analysis가 워크플로 구조를 분석해 에러와 개선점을 자동 탐지합니다. 오류를 직접 고치는 것이 아니라 워크플로 오너가 인지하고 협업해서 해결하도록 설계되어, 조직 전체의 거버넌스 수준을 끌어올립니다.
- ✓AI Workflow Analysis: 에러·개선 제안 자동 생성
- ✓심각도별 분류 (CRITICAL · MEDIUM) · 사유 작성 협업
- ✓감사 로그·재현 가능한 실행 이력 기록
- ✓Slack · Teams · 이메일 즉시 알림·에스컬레이션
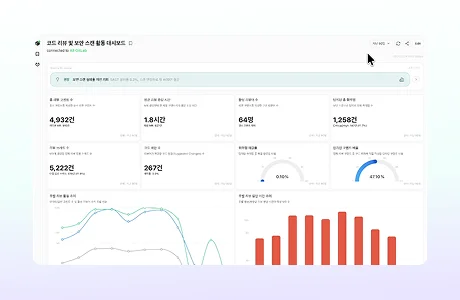
코드·파이프라인 거버넌스도 함께 관리합니다
워크플로 감사(Nelper) 외에도 GitLab·코드리뷰 단에서 이상 패턴·보안 위험을 탐지합니다

- ›DORA 메트릭 자동 집계 (배포·리드타임·MTTR·실패율)
- ›저장소별 비용·기술부채 가시화
- ›정책 위반·이상 패턴 AI 요약 리포트

- ›8개 관점 (보안·버그·구조·API 등) MR 전체 분석
- ›시크릿·CVE Tier0 즉시 차단 · break-glass 감사 로깅
- ›커밋 팔로우 재검토 — 소멸·잔존·신규 판정
권한·감사·정책 전 영역을 자동화합니다
퇴사자 계정부터 형상 감사·컴플라이언스 리포트까지: 수작업이 남아있는 거버넌스 업무를 n8n 워크플로로 대체합니다
퇴사자 계정 비활성화
HR 시스템 연동 → 퇴사 확정 즉시 GitLab·Mattermost·클라우드 계정 자동 비활성화
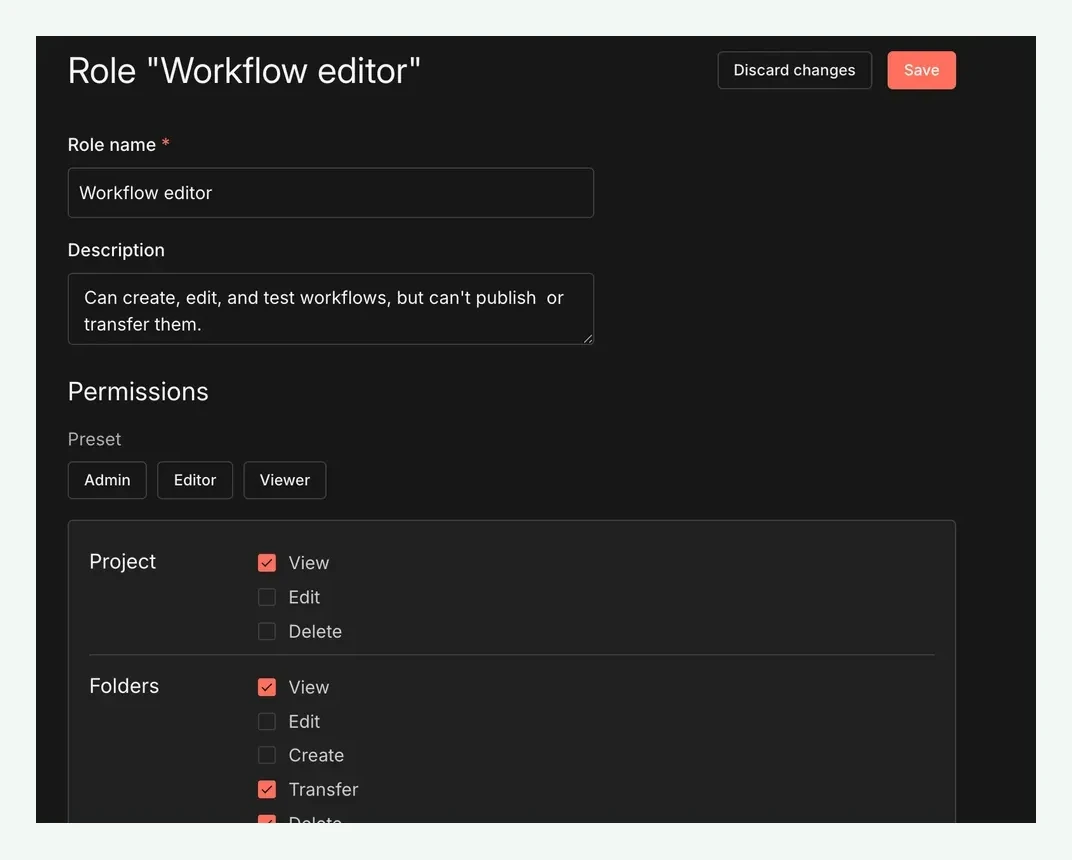
RBAC 권한 주기 검증
역할 기반 접근 권한 주기 스캔 · 미사용 계정 탐지 · 승인 없는 권한 상승 자동 알림
형상 감사 자동화
인프라·코드 형상 변경 추적 · 미승인 변경 탐지 · ITSM 티켓 자동 연계
컴플라이언스 정책 점검
보안 정책 준수 여부 주기 자동 점검 · 위반 항목 리포트 생성 · 담당자 에스컬레이션
온보딩·오프보딩 자동화
입사 → 계정 생성·권한 부여·장비 신청 · 퇴사 → 계정 폐기·데이터 이관 전 과정 자동화
감사 리포트 자동 생성
접근 로그·변경 이력·정책 준수 현황을 주기 집계하여 감사 리포트 자동 발송
4단계로 거버넌스 체계를 구축합니다
정책 정의부터 감사·운영까지: 샌드박스 검증 후 안전하게 운영 전환합니다
- 01
정책·규정 정의
조직 보안 정책·규제 요건(ISMS-P·금융감독원 등)을 기반으로 자동화 대상·기준을 확정합니다.
- 02
시스템 연동 설계
HR·IAM·ITSM·형상관리·메신저 등 연동 시스템을 식별하고 API·이벤트·DB 연동 방식을 설계합니다.
- 03
워크플로 구축·검증
n8n 기반 자동화 워크플로를 구축하고 샌드박스 환경에서 정책 위반·에지 케이스까지 검증합니다.
- 04
감사·개선 운영
운영 전환 후 감사 리포트·정책 위반 피드백을 수집해 워크플로와 정책을 지속 고도화합니다.
금융·대기업에서 검증된 구축 경험
규제가 엄격한 금융·IT·제조 현장에서 거버넌스 자동화를 설계·구축해왔습니다
GitLab RBAC 자동화 · 퇴사자 계정 즉시 비활성화 구현
ITSM 연계 형상 감사 · 권한 변경 자동 검증 구축
ITSM·형상관리 재구축 · 거버넌스 자동화 전사 확산
전사 자동화 허브 구축 · 승인 워크플로·보안 정책 통합
거버넌스에 필요한 모든 시스템을 연결합니다
IAM·HR·ITSM·형상관리·알림·감사: 기존 시스템 교체 없이 연동합니다
인증·권한 관리 시스템과 연동
- Active Directory
- LDAP
- Okta
- Keycloak
 AWS IAM
인사·인원 데이터 소스 연계
- SAP
- 사내 ERP
 HR DB (Oracle·MySQL)
티켓·승인·감사 워크플로 연계
- ServiceNow
 Jira Service Management
 GitLab Issues
코드·인프라 변경 추적
- GitLab
- Kubernetes
- Terraform
- Ansible
담당자 알림·에스컬레이션
 Slack
 Mattermost
 Microsoft Teams
- 이메일
로그 집계·리포트 생성
- Grafana
- Loki
- Prometheus
- 사내 감사 DB
자주 묻는 질문
수행 사례
실제 도입·운영하고 있는 고객사의 사례입니다