

폐쇄망·파편화된 툴체인·수동 운영: 기존 환경을 바꾸지 않고 보안을 개발 속도로 가속합니다
많은 조직이 겪고 있는 현실: 같은 문제를 반복하지 않기 위해 내재화가 필요합니다
SVN·폐쇄망 환경에서 형상관리·SAST 점검을 수작업으로 진행해 감사 시즌마다 엔지니어링 업무가 멈춥니다.
Jira·GitLab·ITSM·모니터링이 분리되어 비즈니스 요구부터 배포까지 추적이 불가능하고 전사 가시성이 없습니다.
Runner 수동 확장·HA 부재·감사 리포트 수작업으로 인프라 운영 부담이 집중되어 핵심 업무 시간이 침식됩니다.
앞선 3가지 문제가 하나의 아키텍처로 어떻게 연결되는지 살펴보세요
예방 · 통제 · 자동화: 각 솔루션이 위 3가지 문제를 구조적으로 해결합니다
문제가 발생하기 전에 코드·파이프라인 단에서 취약점을 차단합니다.
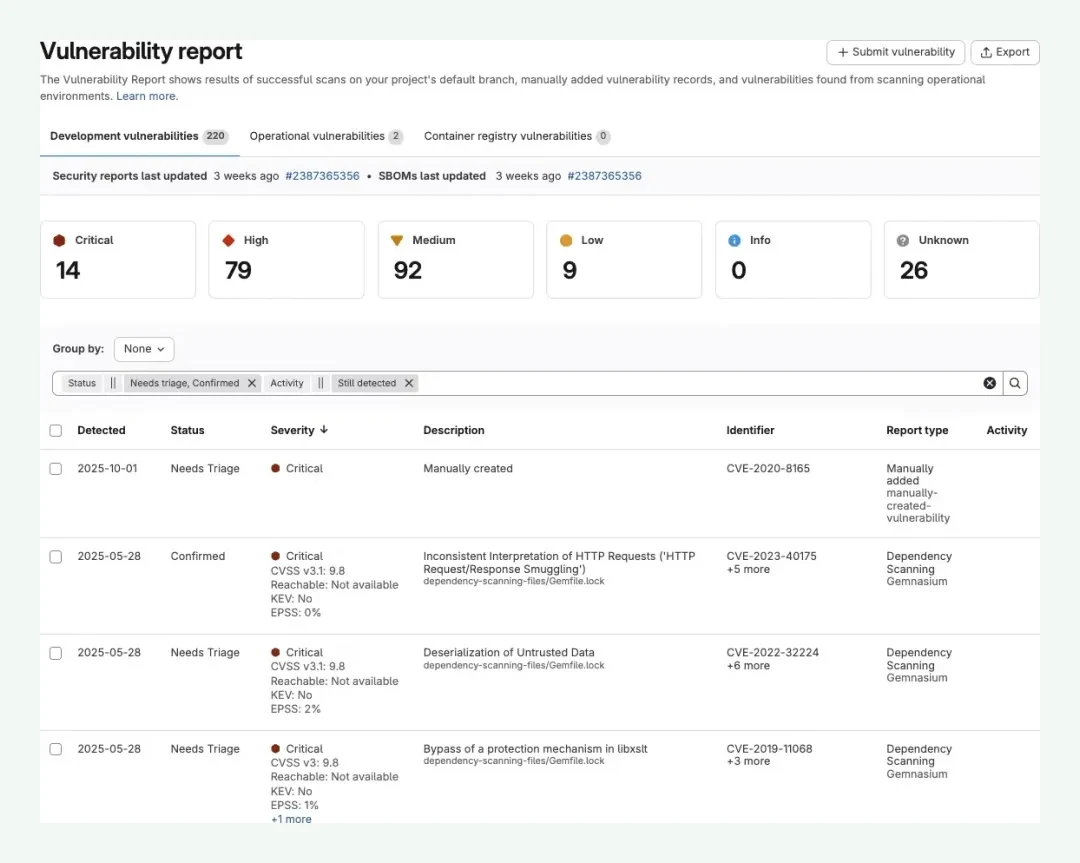
코드 작성 단계부터 SAST·시크릿 탐지를 자동 적용하여 취약점이 배포되기 전에 차단합니다.
SAST·DAST·컨테이너 스캔·SCA를 CI/CD 파이프라인 표준 단계로 자동 실행합니다.
DevSecOps 플랫폼을 이루는 주력 도구와 함께 쓰는 확장 스택


사내 ITSM·SSO·인프라·관측 시스템과 자연스럽게 연결합니다
실제 도입·운영하고 있는 고객사의 사례입니다
 의료
 금융
관련 기술 블로그·릴리즈 소식을 모았습니다
코딩 에이전트를 GitLab CI에 연결했다면 CLAUDE.md와 AGENTS.md는 더 이상 문서가 아닙니다. MR 하나로 지시가 바뀌는 이 파일을 CODEOWNERS, 보호 브랜치, CI Job, Protected 변수로 통제하는 다섯 가지 점검 방법을 실습으로 정리했습니다.
GitLab Duo Agent Platform은 여러 AI 에이전트가 협업해 이슈 기획, 코드 리뷰, 보안 분석, CI/CD 점검 등과 같은 엔지니어 업무를 자율적으로 처리하는 플랫폼입니다. 이 글은 GitLab Duo Agent Platform의 특징과 핵심 구성 요소, 파운데이셔널 플로 활용, 에이전트 커스터마이징, 컨텍스트 확장, 세션 모니터링 방법을 다뤘습니다.
Syft와 n8n으로 SBOM 생성을 자동화하면 작업 시간을 수 분 내로 단축하고, 인적 오류를 최소화하며, 컴플라이언스 요건을 신속하게 충족할 수 있습니다. 이 글은 에어갭 환경을 위한 SBOM 생성 자동화의 필요성과 구현 방법, 확장 아이디어를 다뤘습니다.
현황을 있는 그대로 살펴본 뒤 조직에 맞는 구축·전환 방향을 함께 설계합니다. 금융·공공·제조 레퍼런스 기반의 맞춤 제안입니다.