

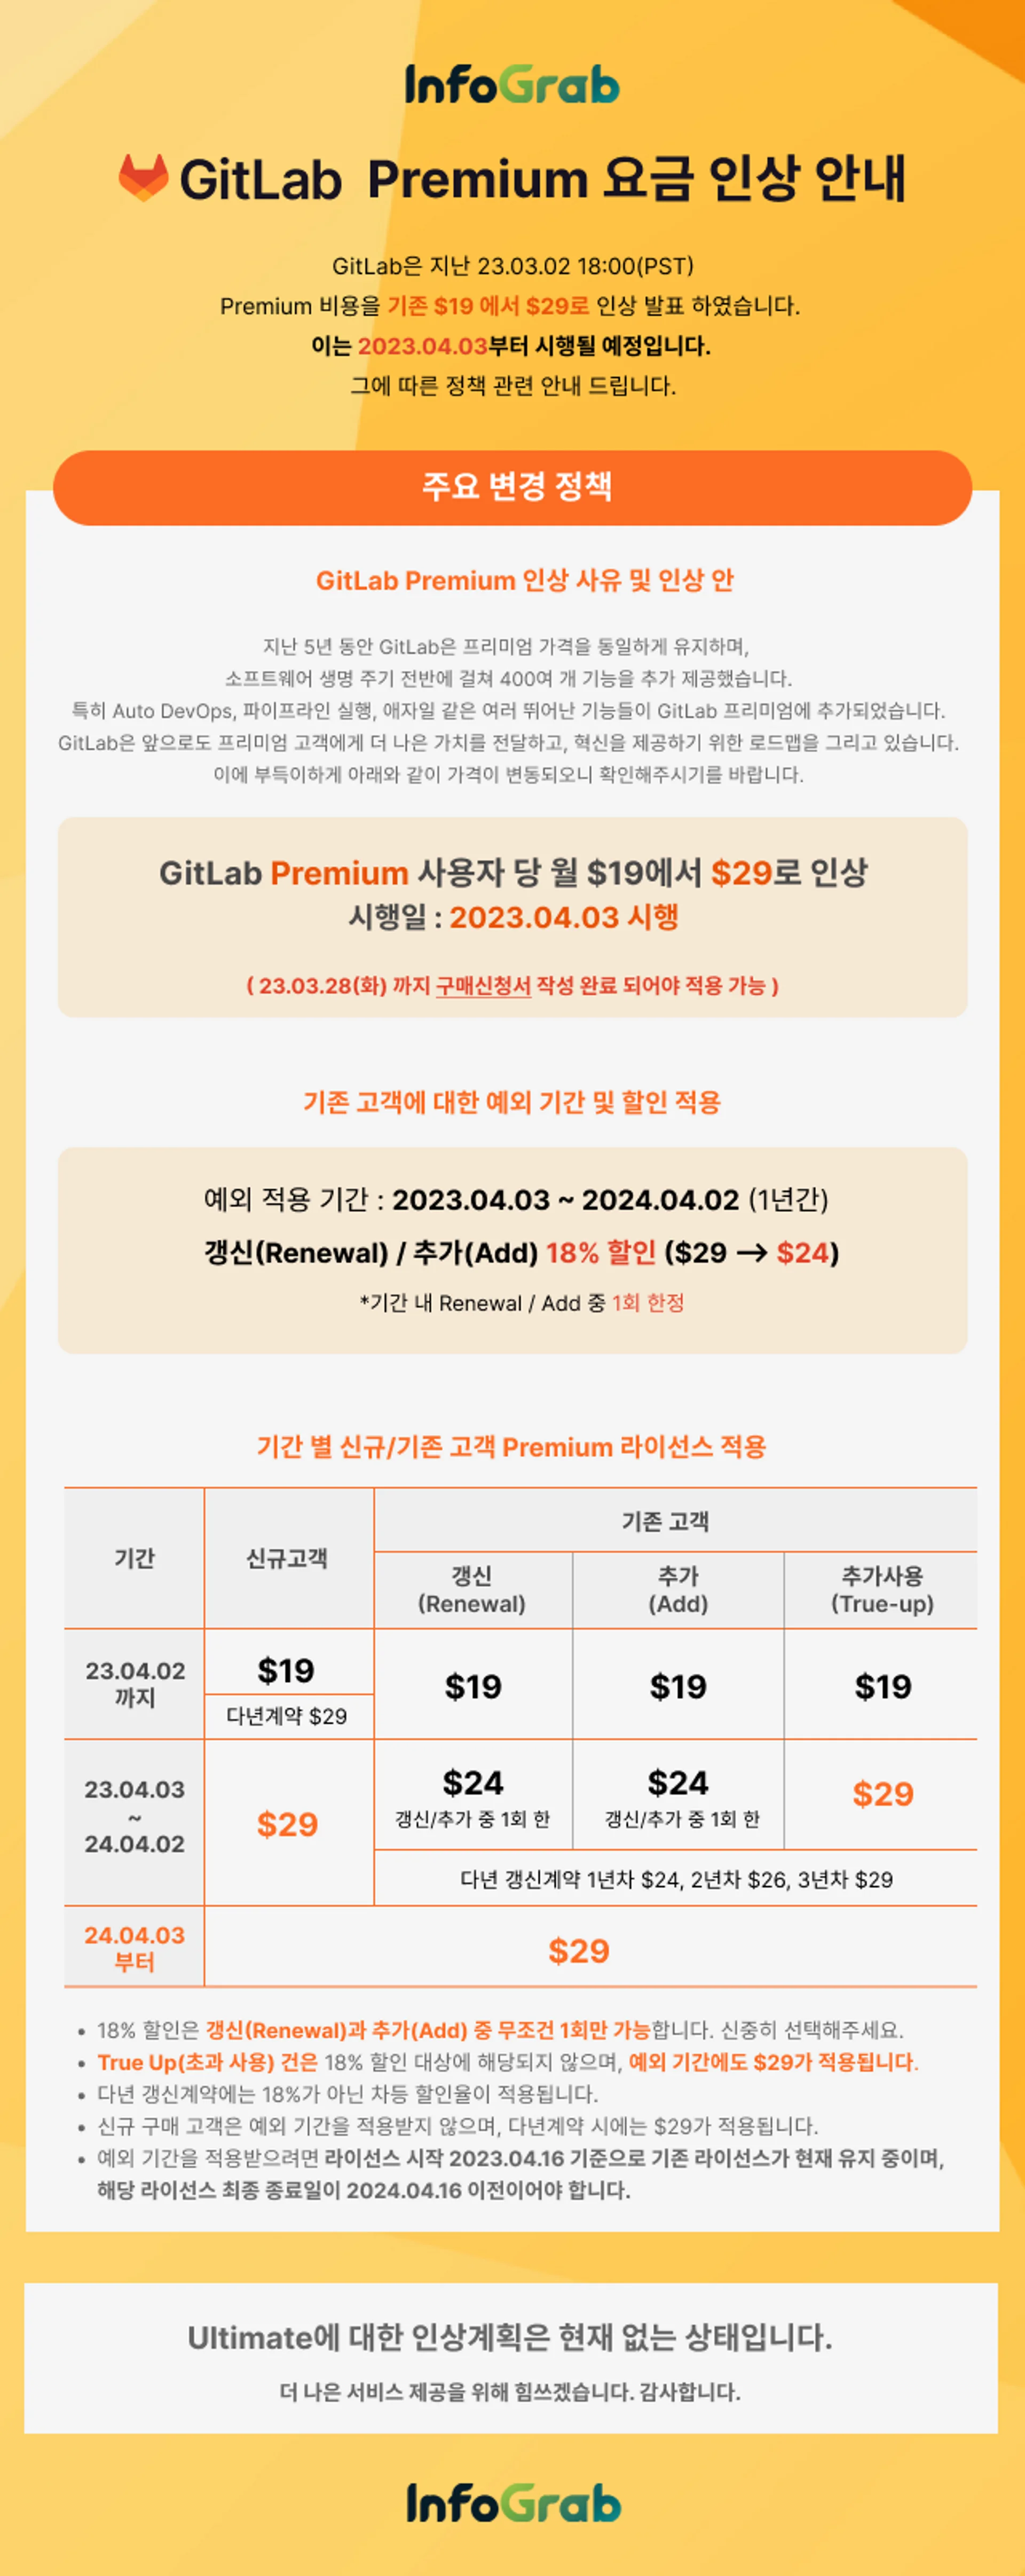
GitLab Premium 요금 인상 안내

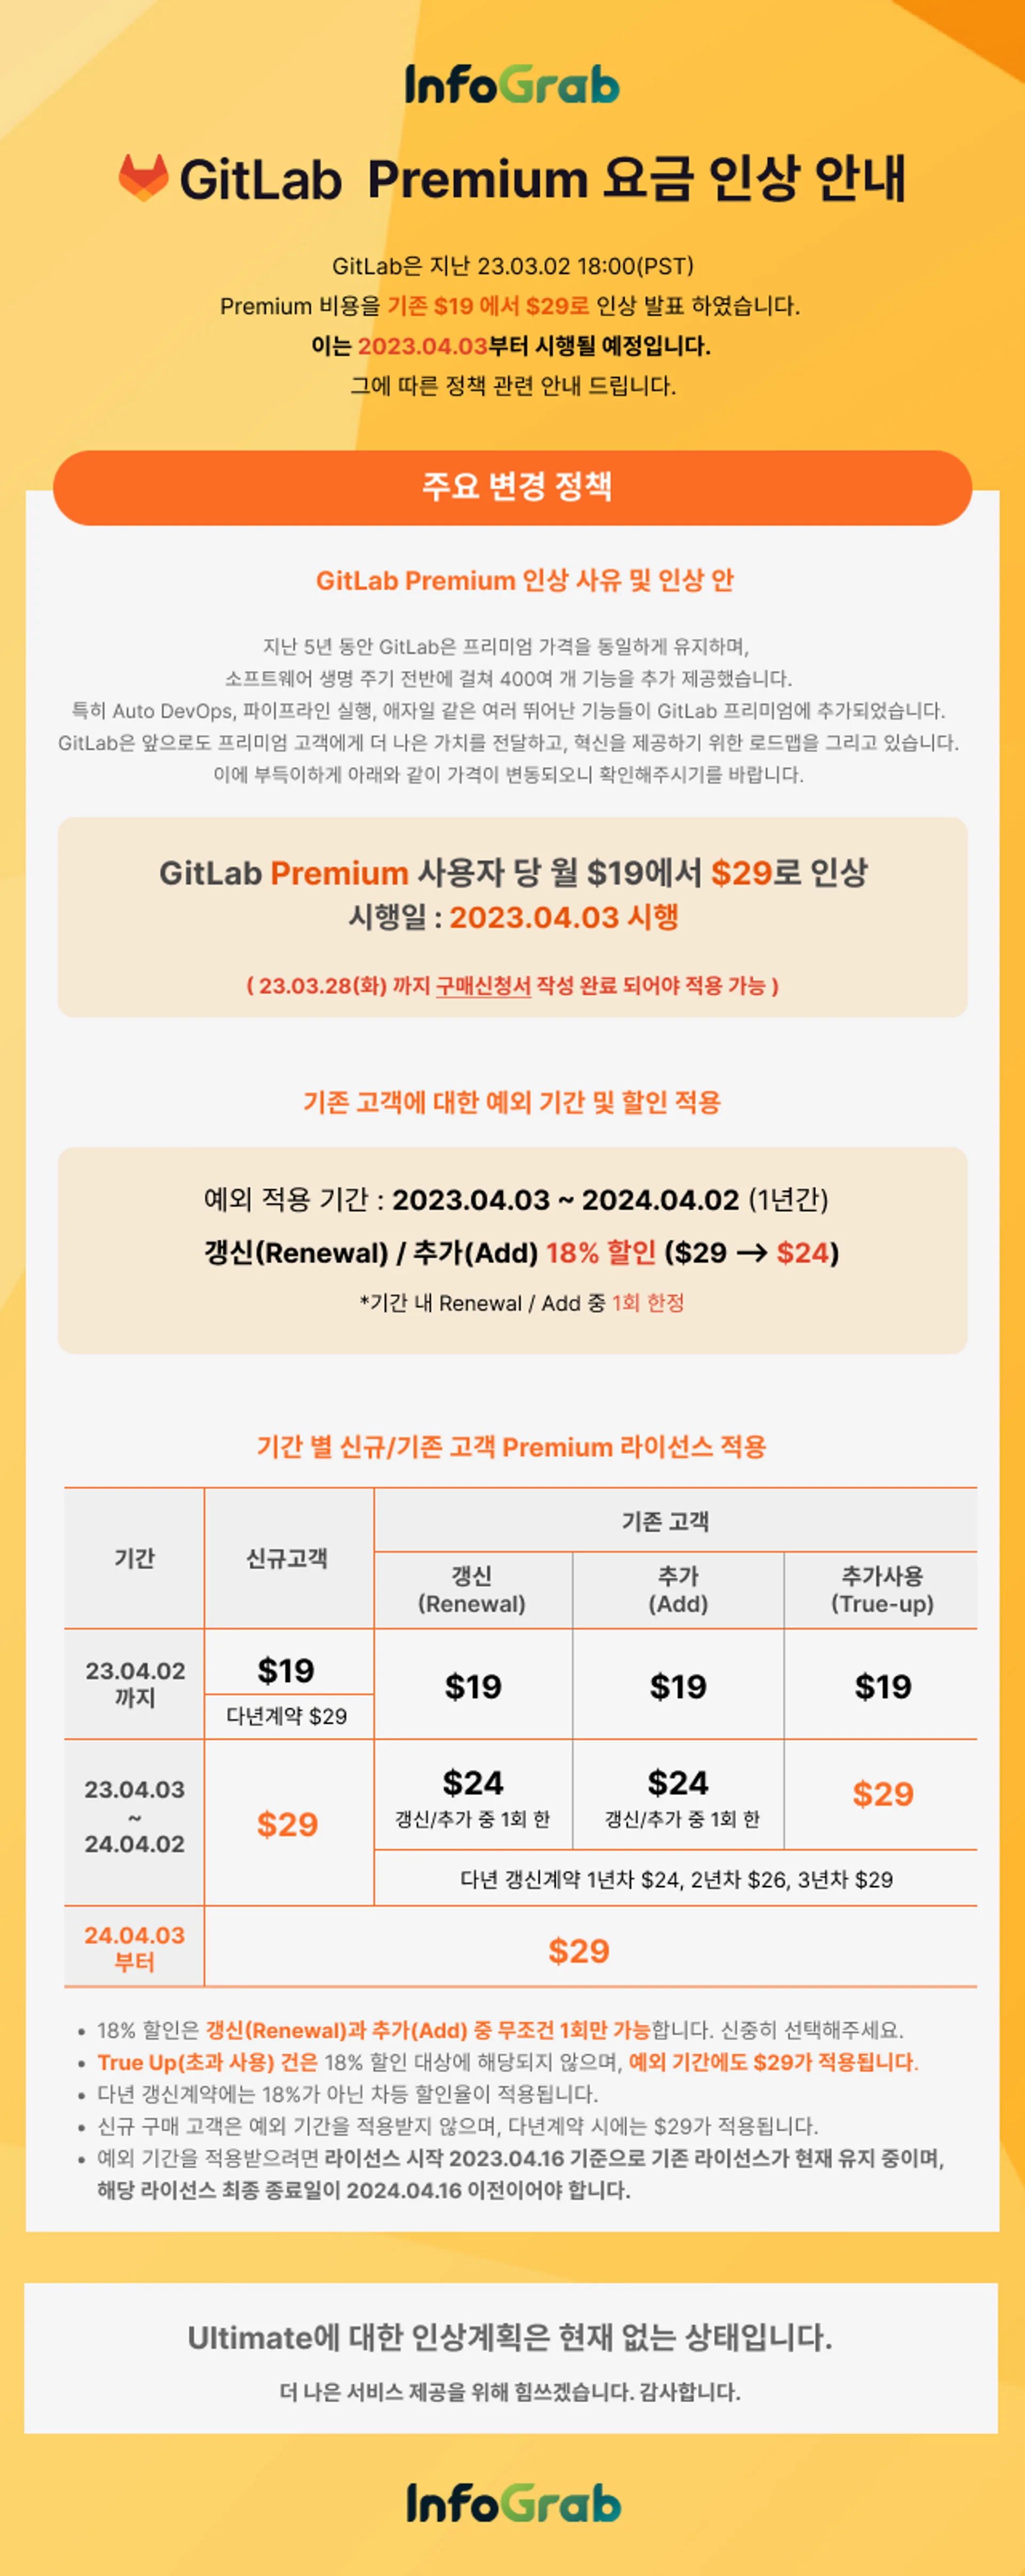
GitLab은 2023년 3월 2일 18:00(PST) Premium 비용을 기존 19달러에서 29달러로 인상하기로 발표하였습니다. 이는 2023년 4월 3일부터 시행될 예정입니다. 그에 따른 정책을 안내해 드립니다. 자세한 내용은 아래 이미지를 참조해 주시길 바랍니다.
관련 글
GitLab 크리티컬 보안 패치 릴리즈 19.4.1, 19.3.3, 19.2.7
GitLab 19.4.1, 19.3.3, 19.2.7 긴급(크리티컬) 보안 패치가 출시되었으며, 크리티컬 2건·높음 2건을 포함한 11건의 보안 수정 사항이 포함되어 있어 모든 셀프 관리형 인스턴스의 즉시 업그레이드를 강력히 권장합니다. 주요 취약점으로는 CI/CD 구성의 조작된 정규식으로 서버에서 임의 코드를 실행할 수 있는 정규식 파서 이중 해제(CVSS 9.9)와 정규식 컴파일러 정수 오버플로(CVSS 9.9), 머지 요청 diff 뷰어의 크로스 사이트 스크립팅(CVSS 8.7)이 있습니다.
GitLab 19.4 릴리즈 노트
GitLab 19.4 릴리즈 노트. GitLab MCP 서버 도구와 거버넌스, 고급 SAST의 Kotlin·Dart·Scala 지원, 의존성 스캐닝 악성 패키지 탐지(베타), Duo CLI /goal 등 29개 주요 업데이트를 확인하세요.
GitLab 긴급(크리티컬) 보안 패치 릴리즈 19.3.2, 19.2.6, 19.1.8
GitLab 19.3.2, 19.2.6, 19.1.8 긴급(크리티컬) 보안 패치가 출시되었으며, 크리티컬 2건·높음 6건을 포함한 18건의 보안 수정 사항이 포함되어 있어 모든 셀프 관리형 인스턴스의 즉시 업그레이드를 강력히 권장합니다. 주요 취약점으로는 인증 없이 서버의 임의 파일을 읽을 수 있는 저장소 커밋 API 경로 조작(CVSS 10.0), GraphQL 구독 직렬화기의 안전하지 않은 역직렬화(CVSS 9.9), 고급 검색 인덱싱의 버퍼 오버플로를 통한 원격 코드 실행(CVSS 8.5)이 있습니다. (9월 23일 추가: 크리티컬 2건을 18.11·19.0 라인에 백포트한 19.0.9, 18.11.12 출시, CVE-2026-85706 CISA KEV 등재)